Algún día, en una oficina de verdad, alguien se acercará a tu mesa y preguntará: «Si se estropea el servidor, ¿lo recuperamos todo?». Un técnico de sistemas responde con un plan por escrito, tres copias, una prueba de restauración con fecha y un nombre responsable de cada paso. Lo bueno es que ese trabajo se puede ensayar desde ya. Este artículo es tu primer proyecto: diseñar y probar el plan de copias de seguridad de una oficina.
Qué se aprende en ASIR y dónde encaja este proyecto
El Grado Superior en Administración de Sistemas Informáticos en Red (ASIR) de Prometeo FP, en su ficha online, promete que saldrás «preparado para asumir la responsabilidad técnica de infraestructuras empresariales reales». Lo desglosa en tres bloques (consultado el 22-10-2026):
«Gestionarás Servidores y Sistemas Operativos»: instalar y mantener los equipos para que la empresa no se detenga.
«Diseñarás arquitecturas de red seguras»: «Configurarás routers, switches y redes inalámbricas, asegurando que la información viaje rápido y que nadie no autorizado pueda interceptarla.»
«Implementarás Ciberseguridad y Servicios»: «Configurarás cortafuegos, gestionarás copias de seguridad y levantarás servicios vitales como el correo electrónico, bases de datos, etc.»
La ficha también cuenta que en el ciclo se estudian redes, bases de datos, sistemas operativos, virtualización, seguridad informática y administración de servidores, y que aprenderás lenguajes como SQL, Python o Bash para gestionar sistemas y automatizar tareas. Y lo presenta como título oficial, de 2 años y en modalidad a distancia, «sin necesidad de conocimientos técnicos previos».
El proyecto de abajo toca un poco de todo: inventariar servidores y equipos, decidir dónde vive cada copia, proteger los soportes y comprobar que se puede restaurar. Es el tipo de ejercicio que puedes montar en tu propio ordenador y enseñar después como parte de tu portfolio.
Tu primer proyecto: la copia de seguridad de una oficina de ocho personas
El escenario es inventado, y eso es una ventaja: puedes equivocarte sin consecuencias. Imagina una oficina pequeña con un servidor de archivos, un programa de gestión, correo y ocho puestos. Tu encargo: que sus datos importantes se puedan recuperar. Las tablas están hechas para copiarlas a una hoja de cálculo y rellenarlas con tu propio caso.
La regla 3-2-1, tu punto de partida
La fórmula la recoge CISA, la agencia de ciberseguridad de Estados Unidos, en su documento «Data Backup Options» (elaborado para US-CERT en 2012): tres copias de cualquier archivo importante, el original y dos copias; en dos tipos de soporte diferentes, y una de ellas fuera del local. INCIBE, el instituto español de ciberseguridad, la resume casi igual: «tres copias de seguridad de un mismo tipo de información, en dos dispositivos distintos y, una de ellas, almacenarla en un lugar diferente a los demás».
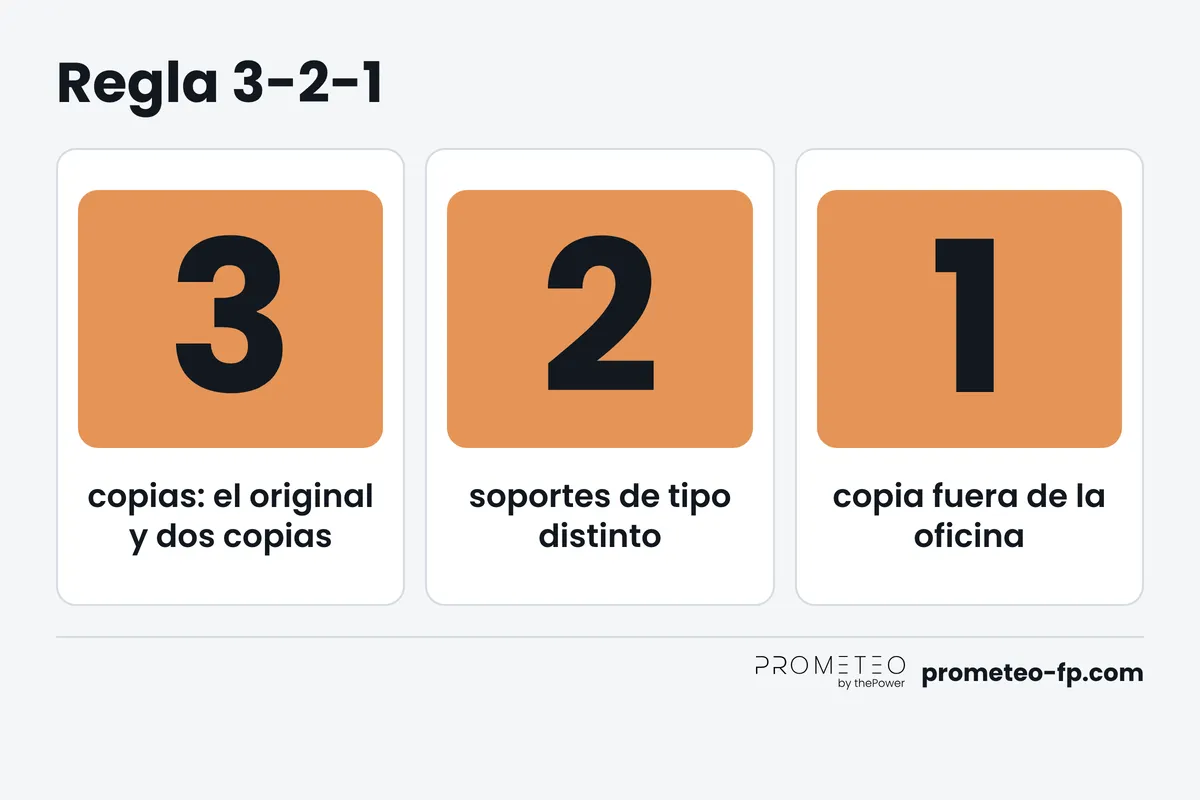
Las dos fuentes cuentan las copias de forma ligeramente distinta (con el original o sin él). Si dudas, haz la copia de más: lo que importa es que no dependan todas del mismo cajón.
¿Te apetece que esto sea tu trabajo?
Descarga el dossier del ciclo de ASIR online y mira qué se aprende en servidores, redes y ciberseguridad.
Cifra | Qué significa | Ejemplo en tu oficina de ocho personas |
|---|---|---|
3 | El original y dos copias | Carpeta de trabajo en el servidor, copia local y copia externa |
2 | Dos soportes de tipo distinto | Un disco externo o un equipo de almacenamiento en red, y un servicio en la nube |
1 | Una copia fuera del local | El servicio en la nube, o un disco que se lleva a otro sitio |
Paso 1: el inventario
Antes de copiar nada, apunta qué se copia. Sustituye las filas de ejemplo por los datos de tu oficina ficticia.
Qué datos | Dónde viven hoy | Quién responde | Cuánto cambian | Cada cuánto se copia |
|---|---|---|---|---|
Facturación y contabilidad (ejemplo) | Programa de gestión | Administración | A diario | Cada día |
Correo y agenda (ejemplo) | Servicio de correo | Dirección | A diario | Cada día |
Documentos de clientes (ejemplo) | Carpeta compartida | Cada equipo | Varias veces por semana | Cada día o cada semana |
Fotos, catálogos, diseños (ejemplo) | Equipos del personal | Quien los crea | Poco | Cada semana |
Archivo histórico (ejemplo) | Disco antiguo | Dirección | Casi nunca | Tras cada cambio |
Para rellenar la última columna, INCIBE da el criterio en su consejo sobre copias de seguridad: la importancia de la información y la rapidez con la que se actualiza. Lo que cambia cada día se copia a menudo; lo que casi no cambia, menos.
Paso 2: el plan 3-2-1
Esta es la tabla central, la que enseñarías en una entrevista. Una fila por copia, con un responsable con nombre y apellidos y una fecha de última prueba.
Copia | Dónde está | Soporte | Cada cuánto | Responsable | Última prueba de restauración |
|---|---|---|---|---|---|
1. Original | Servidor o programa de gestión | Disco interno | En uso | ||
2. Copia local | Dentro de la oficina | Disco externo o almacenamiento en red | |||
3. Copia fuera del local | Servicio en la nube o disco guardado en otro sitio | Distinto del de la copia 2 |
Rellena una fila por cada familia de datos del inventario, o una sola si todo se guarda junto. Escribe el nombre de una persona en «Responsable», no el de un departamento. Deja la última columna vacía hasta que hagas la primera prueba.
Paso 3: la checklist para proteger las copias
Una copia que cualquiera pueda borrar o leer no está terminada. Los dos primeros puntos salen de las recomendaciones de CISA para soportes extraíbles; los tres siguientes, de la guía de INCIBE para el empresario; el del responsable es pura organización.
Hecho | Punto de la checklist | Por qué |
|---|---|---|
☐ | El disco externo se desconecta del equipo al terminar la copia | CISA: separarlo físicamente ayuda a protegerlo de ataques en línea y de picos de tensión |
☐ | Los discos externos llevan contraseña y los datos van cifrados cuando sea posible | CISA lo recomienda para soportes extraíbles |
☐ | Hay una persona responsable de cada copia | Si no tiene nombre, nadie la mira |
☐ | Hay un registro de copias: fecha, qué se copió y si fue bien | INCIBE incluye el registro entre las medidas |
☐ | Cada mes se restaura un archivo de prueba en un equipo distinto | INCIBE incluye las pruebas de restauración |
☐ | Se sabe cuánto tiempo se conserva cada copia y cómo se borra de forma segura | INCIBE trata el periodo de conservación y el borrado seguro |
CISA añade una advertencia útil para las copias que se van sobrescribiendo: pueden trasladar a la copia la corrupción o el malware que ya estaba en los archivos originales. Desconectar el disco al terminar, el primer punto de la lista, cuenta doble.
¿Quieres saber cómo encaja ASIR en tu vida?
Cuéntanos tu situación y el equipo de Prometeo FP te explica cómo es el ciclo online.
Paso 4: la prueba de restauración
Hacer copias es la mitad del trabajo; saber recuperarlas es la otra mitad, y la que más luce en un proyecto. Elige un archivo al azar, recupéralo desde la copia fuera del local en un equipo distinto del habitual, ábrelo y anota la fecha en el plan. Repítelo una vez al mes en tu ejercicio y guarda el registro: ese historial es lo que convierte la tabla en un trabajo profesional.
Cuando las copias contienen datos personales, la prueba tiene también respaldo normativo. El artículo 32.1 del Reglamento (UE) 2016/679 (RGPD) incluye «la capacidad de restaurar la disponibilidad y el acceso a los datos personales de forma rápida en caso de incidente físico o técnico» y «un proceso de verificación, evaluación y valoración regulares de la eficacia de las medidas técnicas y organizativas» (consultado en el BOE el 22-10-2026).
Por qué este trabajo importa cada vez más con la IA
Un plan de copias es la parte menos vistosa de la ciberseguridad, y por eso se nota tanto cuando existe. Las agencias que vigilan el panorama están viendo cómo la IA entra en el juego de quienes atacan, y eso sube el valor de quien sabe dejar las cosas recuperables.
La Agencia de la Unión Europea para la Ciberseguridad (ENISA) analizó casi 4.900 incidentes entre julio de 2024 y junio de 2025 en su Threat Landscape 2025. Entre sus conclusiones: el ransomware está en el centro de la actividad de intrusión y el phishing sigue siendo el vector de entrada dominante. Sobre la IA, el informe dice que los modelos de lenguaje se usan para crear correos de phishing más convincentes. También menciona el uso de IA en vishing y en fraudes con suplantación.
Traducido a tu oficina de ejemplo: un correo falso puede estar mejor escrito que antes, y una persona acabará haciendo clic algún día. Ahí entra tu trabajo. Entre las medidas de la guía #StopRansomware de CISA está mantener copias de seguridad cifradas y fuera de línea de los datos críticos y probar con regularidad su disponibilidad e integridad. Su razón, según la guía: muchas variantes de ransomware intentan localizar y borrar o cifrar las copias accesibles para impedir la restauración. Una copia desconectada y probada es la que sigue ahí después.
No hace falta dramatizar: la IA hace más creíbles algunos engaños, pero las contramedidas de fondo son las de siempre, y las ejecuta un técnico con método. Formación a las personas, cortafuegos bien configurados y copias que se han restaurado de verdad.
Qué sale de este proyecto: tu perfil profesional
Con el inventario, el plan, la checklist y el registro de pruebas tienes un caso real que contar, y encaja con los puestos que lista la ficha de ASIR como primeros pasos en sistemas y redes: «Técnico en Administración de Sistemas: Mantener operativos los ordenadores y servidores de una oficina o pyme» y «Técnico de Soporte (Helpdesk): Resolver las incidencias del día a día de los usuarios (impresoras, contraseñas, fallos de software)». Y entre los perfiles a los que apunta con formación adicional, «Analista de Ciberseguridad (SOC): Monitorizar amenazas en tiempo real, investigar incidentes y blindar la infraestructura corporativa» (consultado el 22-10-2026).
Si te interesa ver cómo se conecta con redes y seguridad, este recorrido de ASIR y ciberseguridad es una buena siguiente lectura.
Tu primer proyecto ya está en marcha
El dossier del ciclo cuenta qué asignaturas hay detrás de cada bloque y cómo se estudia online.
Preguntas frecuentes sobre ASIR y las copias de seguridad
¿Hace falta saber de informática para empezar ASIR?
No es un requisito. La ficha de ASIR online de Prometeo FP dice que en el ciclo aprenderás a instalar, configurar y asegurar los sistemas que mantienen conectadas a las empresas «sin necesidad de conocimientos técnicos previos». La curiosidad por cómo funcionan las cosas es el mejor punto de partida, y proyectos como el de este artículo sirven para ir cogiendo soltura.
¿Qué se hace con las copias de seguridad dentro del ciclo?
La ficha lo recoge en el bloque «Implementarás Ciberseguridad y Servicios»: «Configurarás cortafuegos, gestionarás copias de seguridad y levantarás servicios vitales como el correo electrónico, bases de datos, etc.». El detalle de cada asignatura está en el dossier del ciclo.
¿Puedo practicar este proyecto sin una empresa real?
Sí. Puedes inventarte una oficina de ocho personas, rellenar el inventario con sus datos y probar el plan con equipos virtuales y carpetas de ejemplo, sin tocar información de nadie. Lo importante es que el plan y la prueba de restauración queden documentados.
¿Cada cuánto hay que hacer una copia de seguridad?
Depende de lo importante que sea cada dato y de lo rápido que cambie. INCIBE propone partir de ahí para fijar la periodicidad: lo que se modifica a diario, como la facturación, se copia con más frecuencia que lo que casi no cambia. En la tabla de inventario de este artículo tienes una columna para anotarlo.
¿Qué dice el RGPD sobre las copias de seguridad?
El artículo 32.1.c del Reglamento (UE) 2016/679 menciona la capacidad de restaurar la disponibilidad y el acceso a los datos personales de forma rápida en caso de incidente físico o técnico, y el 32.1.d, un proceso de verificación, evaluación y valoración regulares de la eficacia de las medidas técnicas y organizativas. Si las copias incluyen datos de clientes o empleados, la prueba periódica de restauración encaja con ambos apartados.